Afp y Reuters
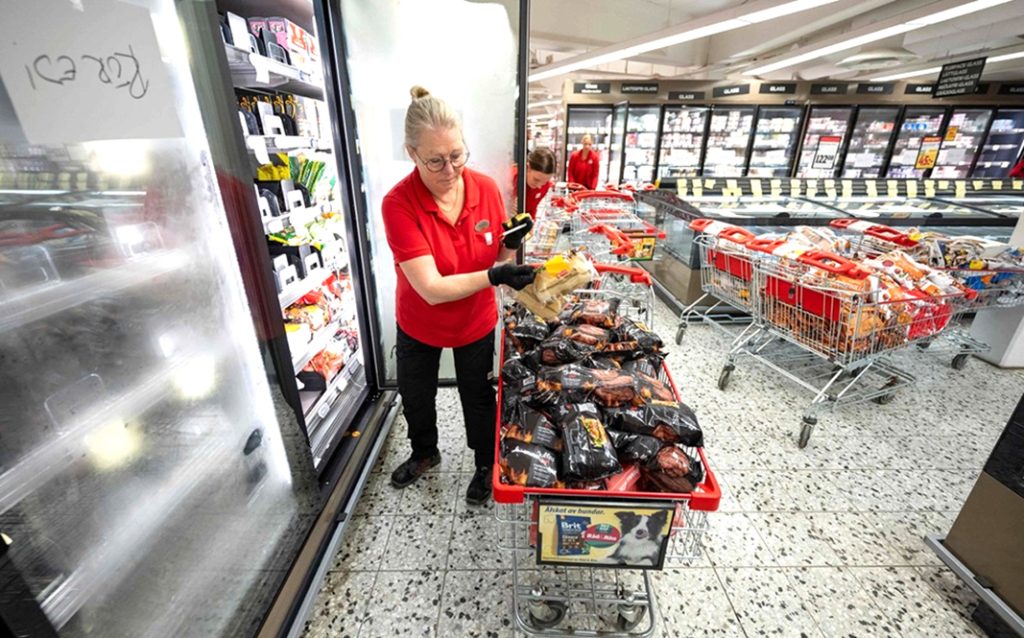
Alemania y Rumania se sumaron a la lista de hasta once países europeos golpeados el lunes por ciberataques contra los refrigeradores de supermercados que expuso la vulnerabilidad de la cadena de suministro de alimentos de la Unión Europea.
Nadie reivindicó por ahora estos ataques, que obligaron a desechar grandes cantidades de productos y que la Unión Europea considera un intento deliberado de perturbar su provisión alimentaria.
Un primer hackeo a mediados de octubre provocó un aumento drástico de temperaturas en refrigeradores y congeladores en cientos de establecimientos franceses.
Este lunes se produjeron incidentes similares en Bélgica, Estonia, Finlandia, Irlanda, Italia, Luxemburgo, Países Bajos, Portugal, Suecia y, según se supo este martes, también Alemania y Rumania.
«Estos incidentes muestran, una vez más, cómo los ciberataques pueden perturbar los servicios esenciales y afectar la vida cotidiana de los ciudadanos», dijo el martes Thomas Regnier, portavoz de la UE.
En Italia, el gobierno convocó a los jefes de los servicios de inteligencia y la Agencia Nacional de Ciberseguridad.
Según un comunicado, el impacto de los ataques «es altamente limitado», centrado en «un número pequeño de comercios» que tenían «sistemas de seguridad obsoletos».
«No pensábamos que, como supermercados, fuéramos a ser objetivo de un ciberataque», declaró al diario Corriere della Sera el director del grupo de supermercados Coop en la isla de Sicilia, Giuseppe Spadaro.
Cuatro de sus 300 tiendas se vieron afectadas por este ataque que causó «varios miles de euros» en daños. «Tuvimos que tirar todo. Las estanterías están vacías», afirmó.
El grupo Coop también sufrió incidentes en Suecia, aunque sólo afectaron a siete de sus 800 tiendas, precisó su portavoz en el país escandinavo, Carlos Cancinos, a la Afp.
Según explicó, los equipos afectados estaban conectados a «antiguas redes 4G», por lo que habían puesto en marcha un programa para modernizar los sistemas de refrigeración «garantizando que funcionen a través de redes 5G».
En Bélgica, donde decenas de tiendas reportaron fallos en los sistemas de refrigeración, la fiscalía federal abrió una investigación.
El comisario europeo de Alimentación y Agricultura, Christophe Hansen, denunció el lunes «un intento deliberado de perturbar nuestra cadena de suministro de alimentos y socavar la confianza de los consumidores».
Para Roni Kokkola, especialista de seguridad de la información de una agencia gubernamental finlandesa, estas acciones eran previsibles desde el primer incidente en Francia.
«Hoy en día es muy típico que todo tipo de vulnerabilidad se explote de forma cada vez más activa y rápida», aseguró.
Supermercados europeos actualizan sistemas para blindarse de nuevos ciberataques
Los supermercados europeos, blanco de una segunda oleada de ciberataques que elevaron la temperatura de las neveras y los congeladores, se apresuraron este martes a actualizar sus sistemas y protegerse frente a nuevos intentos de piratería informática.
Las tiendas de ocho países europeos se vieron obligadas a tirar grandes cantidades de alimentos después de que, el lunes, unos piratas informáticos manipularon sus frigoríficos, en un ataque idéntico al que afectó a decenas de supermercados en Francia hace tres semanas.
En Suecia, la cadena de supermercados Coop afirmó que estaba cambiando sus sistemas a redes 5G y módems modernos, en lugar de conexiones 4G, un proceso que ya se había iniciado tras el incidente francés.
Las siete tiendas afectadas por el ataque ya han vuelto a abrir, pero sus sistemas de refrigeración han sido desconectados de Internet, según informó un portavoz.
«Estamos analizando de forma exhaustiva y minuciosa el estado de toda la red de tiendas para comprobar si existe algún riesgo de vulnerabilidad en cualquier punto de la red», añadió el portavoz.
El proveedor de software Danfoss, cuyos sistemas volvieron a figurar entre los atacados, afirmó que ha estado en estrecho contacto con sus clientes durante las últimas tres semanas para ayudarles a gestionar la situación, y recomendó que no se pudiera acceder directamente a los sistemas a través de Internet.
«Los minoristas deben actuar ahora mismo. Deben determinar si los controladores de sus frigoríficos son vulnerables, comprobar si están conectados a Internet, asegurarse de contar con las últimas actualizaciones de seguridad y con el soporte del fabricante. Y si ni siquiera lo saben, deben desconectarlos inmediatamente de la red pública de Internet», afirmó Frank Groenewegen, experto en ciberseguridad de Deloitte en La Haya.
«Al desconectarlos, no se ha solucionado la causa de raíz, pero al menos se han aislado esos sistemas para que un atacante ya no pueda volver a hacerlo».
Muchos supermercados europeos están gestionados por empresarios independientes en el marco de una estructura cooperativa, lo que significa que los sistemas no son los mismos en todas las tiendas.
La cadena de supermercados sueca ICA señaló que las 23 tiendas afectadas por el ciberataque del lunes tenían equipos conectados fuera de la red de tiendas gestionada de forma centralizada por la cadena.
Christian Olofsson, propietario de una tienda de ICA, afirmó que se sentía aún más frustrado por el ciberataque, dado que se encontraba en pleno proceso de cambio de los sistemas de seguridad de sus tiendas de Tomelilla y Sjobo, en Suecia, cuando estas fueron hackeadas.
Un portavoz de la policía sueca indicó que desde el lunes se habían presentado unas 10 denuncias y que esperaban que se presentaran más.
Más historias
USDA anuncia pagos de ayuda para combustible durante la cosecha
China trabaja por un APEC de mayor bienestar de todos
Canadá y los Emiratos Árabes Unidos firman un acuerdo comercial